
Доступы подрядчика под конкретную задачу
Как передавать доступы подрядчику
Время чтения: 4 мин
Подходит для уровня: SYSTEM · Система
Кому подойдёт. Новичкам, впервые подключающим исполнителя к своим сервисам, и фрилансерам, которые регулярно передают часть работы.
Содержание
Кому подойдёт: новичкам, впервые подключающим исполнителя к своим сервисам, и фрилансерам, которые регулярно передают часть работы. Категории Start и System.
Помощнику нужно загрузить материалы на сайт. Проще всего отправить ему свой логин и пароль. Но вместе с загрузкой он может получить возможность менять настройки, удалять пользователей или просматривать данные, которые не нужны для задачи. А после завершения работы будет трудно понять, где сохранился пароль и какие действия выполнялись от вашего имени.
Безопасная передача доступа начинается с другого вопроса: какие конкретно действия должен выполнить человек и каким минимальным набором разрешений их можно обеспечить?
Оставьте контроль над основными аккаунтами у бизнеса
Домен, рабочая почта, платёжные сервисы и другие ключевые ресурсы должны быть оформлены и доступны так, чтобы бизнес мог управлять ими после ухода исполнителя. Проверьте, кто указан владельцем, на какую почту приходят уведомления и кто контролирует восстановление.
Частая проблема возникает, когда подрядчик создаёт всё «на себя», а заказчику выдаёт только обычный доступ. Внешне система работает, но сменить исполнителя или продлить услугу без него невозможно.
До начала настройки договоритесь, кто создаёт аккаунт и кому принадлежат средства восстановления. Для некоторых сервисов передача владения ограничена. Это нужно выяснить заранее в актуальной документации выбранного продукта.
Выдавайте отдельную учётную запись
Если сервис поддерживает приглашение пользователей, создайте именной доступ с нужной ролью. Это позволяет отдельно изменить или отозвать права и, при наличии журналов, различать действия участников.
Рекомендации NIST для малого бизнеса включают многофакторную аутентификацию и ограничение доступа необходимыми полномочиями. Дополнительный фактор снижает зависимость защиты от одного пароля, но не делает аккаунт неуязвимым.
Попросите подрядчика настроить предусмотренную сервисом защиту. Способ восстановления должен соответствовать принадлежности аккаунта: личную учётную запись специалиста и общий административный аккаунт бизнеса нельзя организовывать одинаково без учёта последствий.
Выбирайте роль по задаче
Для размещения готовой статьи обычно не требуется доступ к оплате услуг или управлению всеми пользователями. Для проверки отчёта может быть достаточно просмотра. Для настройки конкретной интеграции иногда нужны расширенные права, но только на время соответствующей работы.
| Задача | Что сначала проверить |
|---|---|
| Загрузить материалы | Есть ли роль редактора без управления аккаунтом |
| Проверить отчёт | Достаточно ли просмотра или выгрузки без лишних данных |
| Настроить подключение | Можно ли ограничить разрешения и срок действия |
| Исправить техническую проблему | Какие повышенные права нужны и когда их отозвать |
Это вопросы для выбора настроек, а не универсальные названия ролей. У разных сервисов одинаковое слово «редактор» может означать разные полномочия. Посмотрите фактический список разрешений перед выдачей.
Не отправляйте секреты вместе с обычной перепиской
Если отдельные пользователи не поддерживаются и передать секрет всё же необходимо, используйте подходящий защищённый способ, например предусмотренную вашим менеджером паролей функцию обмена. Проверьте срок и условия доступа к переданному значению.
Не вставляйте пароли, резервные коды и токены в общую инструкцию проекта. Такие документы копируются, пересылаются и остаются у людей после завершения работы. В инструкции лучше указать, где уполномоченный человек получает нужный доступ.
Для интеграции по возможности создавайте отдельный ключ с ограниченными правами. Его название должно помогать понять назначение. Не переиспользуйте основной ключ для разных подрядчиков: позже будет сложно отозвать одного, не остановив остальных.
Ведите короткий реестр
Записывайте сервис, человека, выданную роль, цель, дату выдачи и дату проверки или отзыва. Самих секретов в этом реестре быть не должно. Для маленького проекта достаточно простой таблицы в доступном владельцу месте.
Пример строки: «Сайт — Анна — редактор — перенос согласованных статей — до завершения этапа, проверка в пятницу». Такая запись объясняет, зачем доступ существует и когда к нему вернуться.
Назначьте того, кто подтверждает завершение работы. Если считать, что права отзовёт «кто-нибудь после проекта», временный доступ часто остаётся бессрочным.
Завершайте работу в правильном порядке
Сначала убедитесь, что необходимые материалы и инструкции переданы, а у вас есть собственный рабочий доступ. Затем отзовите учётную запись или ненужные права. При использовании общих секретов смените их и проверьте связанные подключения.
Нужно учитывать не только вход в сайт, но и доступ к папкам, рекламным кабинетам, репозиториям, аналитике и резервным копиям. Для интеграций проверьте ключи и разрешения приложений. Изменение одного пароля не обязательно закрывает все способы доступа.
При обычном завершении согласуйте последовательность, чтобы не остановить действующую услугу. Если есть признаки компрометации, приоритеты меняются: понадобится оперативно ограничить доступ и разбирать инцидент с компетентным специалистом.
Практическое задание: выберите один ключевой сервис и проверьте владельца, восстановление и список пользователей. Затем заполните реестр для действующих подрядчиков. Начинать полезнее с реального аккаунта, от которого зависит работа, чем с большой политики безопасности, которую никто не применяет.
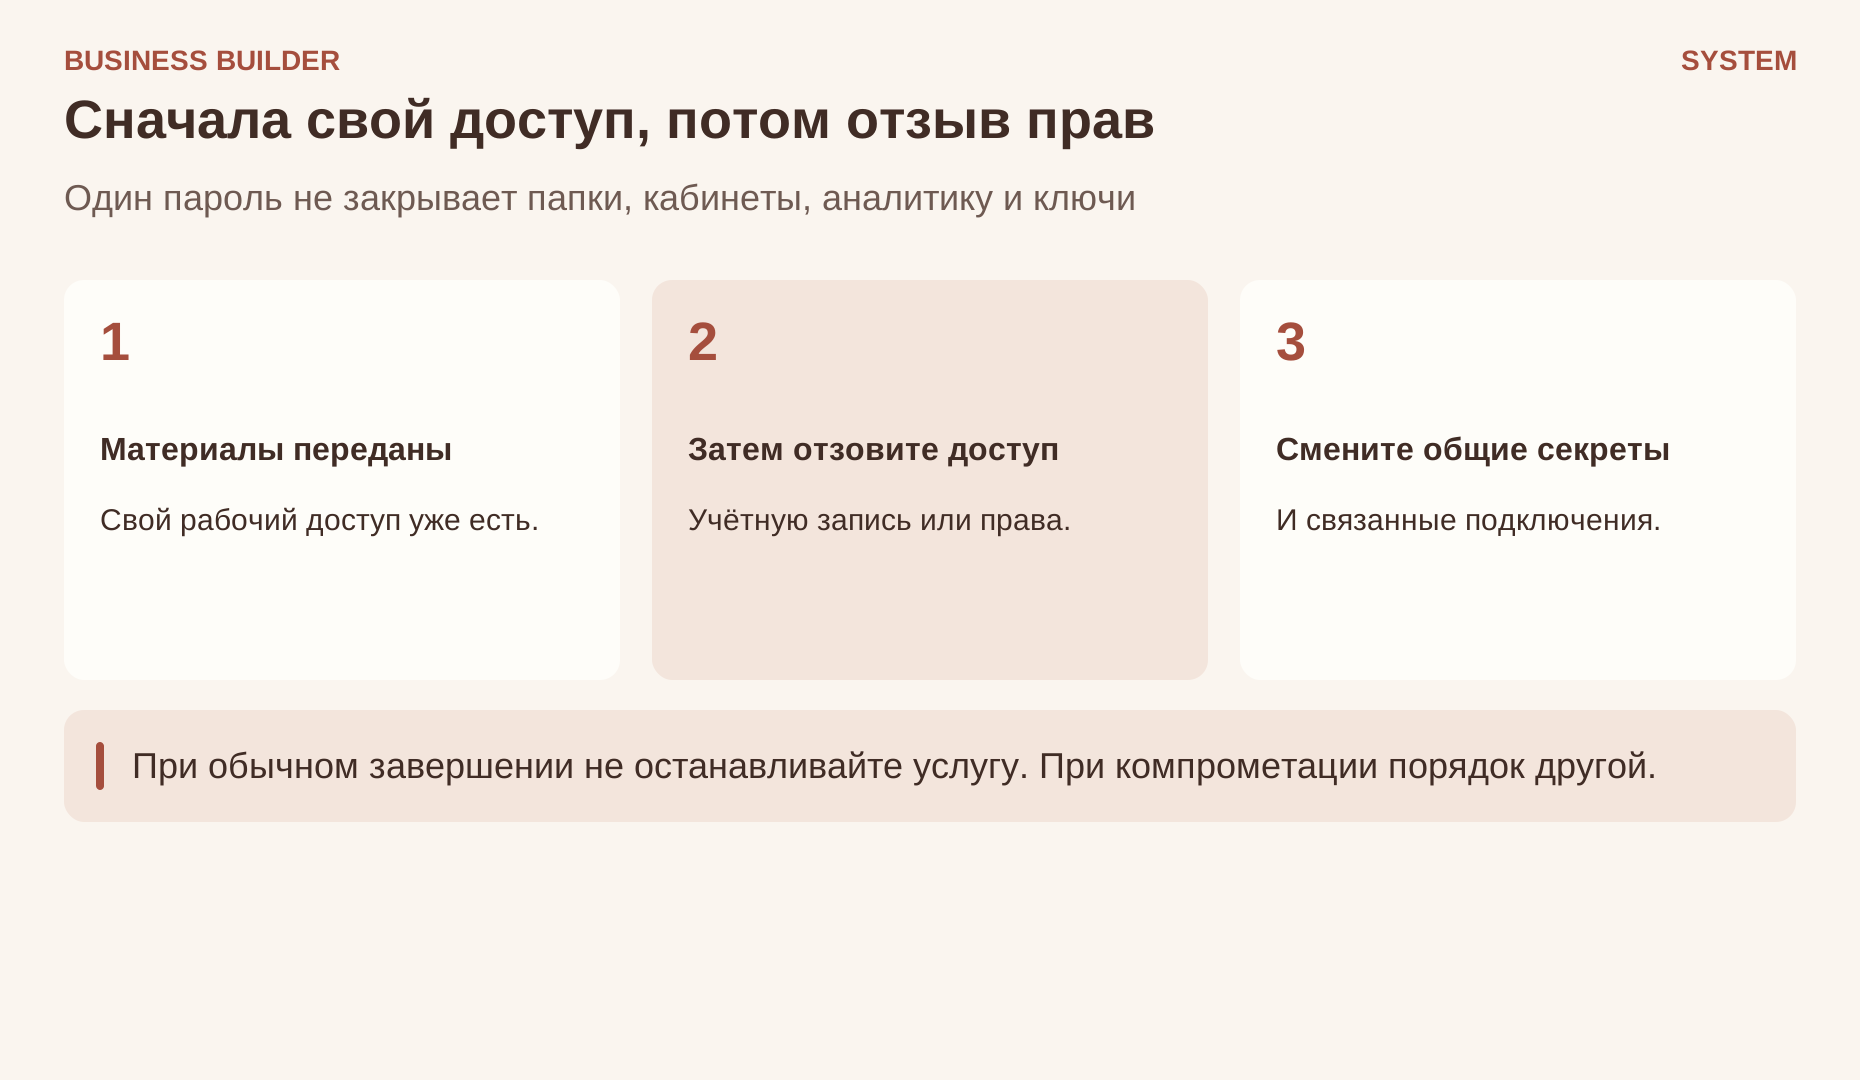
- Сначала материалы и инструкции переданы, а собственный рабочий доступ есть.
- Затем отзывают учётную запись или ненужные права.
- Общие секреты меняют и проверяют связанные подключения.
Один пароль не закрывает папки, рекламные кабинеты, репозитории, аналитику, резервные копии и ключи. При обычном завершении услугу не останавливают. Если есть признаки компрометации, доступ ограничивают сразу и разбирают инцидент со специалистом.